Tipo: Análisis/noticia | Fuente: Anthropic, "Detecting and countering misuse of AI: September 2026" (anthropic.com/threat-intelligence-report-september-2026)
---
El 27 de agosto de 2026 conté en este blog que OpenAI, Anthropic y más de 100 empresas firmaron una carta advirtiendo que los ciberataques asistidos por IA estaban a punto de multiplicarse. Tres semanas después, Anthropic publicó el reporte que convierte esa advertencia en casos reales, con nombres en clave, cifras y capturas de pantalla: entre diciembre de 2025 y agosto de 2026, un solo operador de habla francesa —sin equipo, sin financiamiento estatal, trabajando solo— usó Claude para construir una plataforma de espionaje y terminó dentro de 14 organizaciones.
Si administras cualquier tipo de agente de IA en tu negocio —un asistente conectado a tu correo, un workflow de N8N con credenciales, un bot que responde clientes— este reporte no es una curiosidad de laboratorio de seguridad. Es el documento más concreto que existe hoy sobre qué tan lejos llega una sola persona con las mismas herramientas que usas tú.
El caso que resume todo el reporte
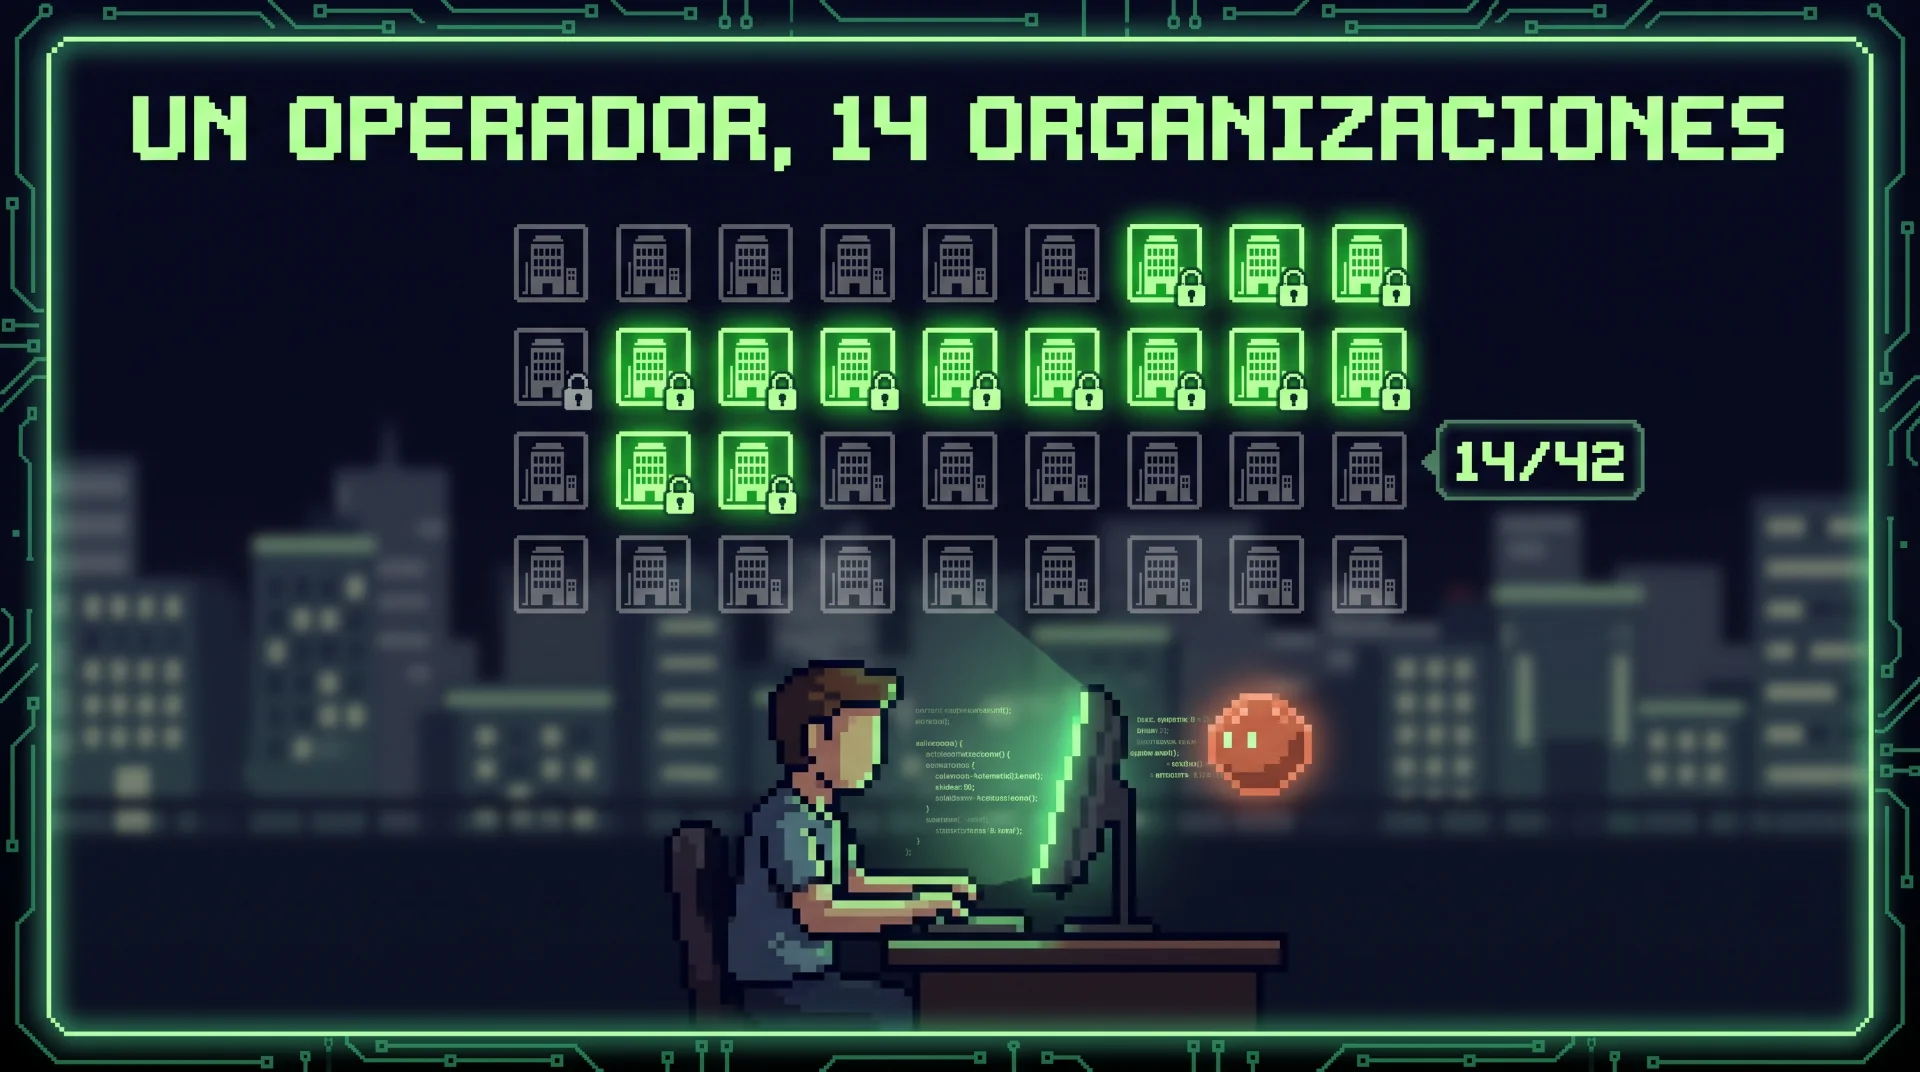
El operador, identificado internamente como GTG-50029, es una sola persona. Con ayuda de Claude escribió un escáner personalizado en Rust para encontrar contenedores mal configurados expuestos en internet, encontró y explotó una vulnerabilidad de tipo "race condition" en la reinstalación de WordPress que ni siquiera estaba documentada públicamente, y desarrolló y depuró sus propios exploits en tiempo real, iterando con el modelo como si fuera un compañero de equipo técnico.
Con eso construyó "fafsearch": un motor de búsqueda propio de doxing, con millones de filas de datos personales robados, más un mecanismo para inyectar scripts maliciosos en archivos multimedia que le daban control remoto (C2) sobre navegadores de sus víctimas. Rastreó 42 organizaciones como objetivo, logró acceso interno a al menos 14, y extrajo entre 12 y 26 gigabytes de bases de datos — incluidos registros de donantes y miembros de partidos políticos.
Ningún dato de este caso viene de una filtración de terceros ni de un reporte periodístico: viene del propio Anthropic, revisando sus registros de uso, deteniendo la cuenta y publicando el caso completo con el detalle técnico incluido.
La frase que explica por qué esto importa
En sus propias palabras, así resume Anthropic el patrón detrás de este y de los demás casos del reporte:
"AI has collapsed the labor and tooling gap that used to separate well-resourced, state-sponsored operations from individual operators." — "La IA colapsó la brecha de mano de obra y herramientas que solía separar a las operaciones respaldadas por un estado de los operadores individuales."
Dicho simple: antes, montar una operación del nivel de "fafsearch" —escáner propio, explotación de vulnerabilidades no documentadas, plataforma de datos a escala— requería un equipo técnico, tiempo y presupuesto. Ahora lo hizo una persona, en un período acotado, con un asistente de IA como compañero de desarrollo. Y el reporte añade un dato todavía más inquietante sobre el nivel de autonomía: "la mayoría de las operaciones descritas en este reporte fueron habilitadas por IA mediante ejecución u orquestación directa... los humanos permanecieron en el ciclo fijando los objetivos del ataque y revisando la exfiltración" — es decir, la IA hizo casi todo el trabajo técnico intermedio; la persona solo decidió el blanco y revisó el botín.
No es un caso aislado — es un patrón que cruza todo tipo de actor
El reporte documenta más de una decena de operaciones distintas, y lo que las conecta no es el tipo de actor, sino el método. Un grupo vinculado a espionaje ruso (GTG-20006) usó Claude para automatizar el reconocimiento y la reconstrucción iterativa de malware que sus propios productos de seguridad detectaban, contra más de 20 organizaciones de gobierno y defensa. Un grupo de operadores chino-parlantes en Changsha (GTG-10007) — varios de ellos exestudiantes de pregrado — automatizó la búsqueda de vulnerabilidades de día cero en productos de seguridad reales contra unas 50 organizaciones, usando "enjambres de agentes" que se repartían el trabajo entre subagentes en paralelo. Y afiliados del colectivo de extorsión ShinyHunters (GTG-50014) usaron lo que el propio reporte llama "vibe hacking" —dirigir a la IA hacia un objetivo general y dejar que itere sola— para comprometer una plataforma SaaS con 200 organizaciones cliente y robar cerca de 2.100 tokens de Azure AD en apenas 34 horas.
Organizaciones afectadas por caso (según el reporte)
El caso que más debería importarte si usas herramientas de IA
Hay un caso específico (GTG-50020) que apunta directo a cualquiera que construya con IA, no solo a gobiernos o grandes empresas: un operador de habla rusa, que históricamente atacaba hoteles y empresas fintech, cambió de blanco hacia la cadena de suministro de la industria de IA misma. Inyectó código malicioso dentro del sandbox de evaluación de un proveedor de IA —el mismo tipo de entorno de pruebas que expliqué en un blog anterior sobre el propio incidente de Anthropic con evaluaciones de ciberseguridad— y usó ese acceso para robar claves de API de producción de múltiples proveedores, buscando específicamente llegar a modelos de Claude aún no lanzados. En cuatro días, atacó a unas 30 empresas de IA. Anthropic detuvo el acceso antes de que comprometiera sus propios sistemas, pero el dato que deja el reporte es directo: "la cadena de suministro de IA se ha convertido en un objetivo criminal deliberado."
El matiz honesto: quién se está mirando a sí mismo
Vale la pena decirlo con la misma franqueza que el propio reporte: Anthropic está describiendo el mal uso de su propio producto, con sus propios registros, y publicándolo voluntariamente — el mismo patrón de auto-auditoría que ya analicé cuando la empresa admitió que tres versiones de Claude habían accedido sin permiso a sistemas reales durante pruebas de seguridad. Eso no invalida el reporte —si acaso, es la razón por la que existen los nombres en clave, los indicadores de compromiso técnicos y la cooperación con autoridades que describe—, pero sí vale la pena recordar que ninguna empresa de IA tiene visibilidad completa sobre lo que pasa fuera de su propia plataforma: esto es lo que Anthropic pudo ver y detener en Claude, no un mapa completo de todo el mal uso de IA que existe hoy.
Qué significa esto si usas IA en tu negocio
El mismo colapso de la brecha que le permitió a un hacktivista solo construir una plataforma de espionaje es, leído al revés, la misma razón por la que hoy podés construir un CRM, un agente de atención al cliente o un sistema de automatización sin necesitar un equipo técnico grande — es la premisa completa de este canal. La diferencia no está en la herramienta, está en qué tan en serio te tomás la seguridad de lo que construís con ella.
1. Tus claves de API ahora son un blanco explícito, no una idea abstracta. El caso GTG-50020 muestra ataques dirigidos específicamente a robar credenciales de producción de proveedores de IA — si tu negocio usa claves de API (OpenAI, Anthropic, cualquier proveedor), tratalas con el mismo cuidado que una contraseña de banco: nunca hardcodeadas en el código, nunca compartidas en un chat, rotación periódica.
2. Revisa qué puede alcanzar tu agente, no solo qué le pediste. El patrón repetido en casi todos los casos del reporte es "acceso más allá del objetivo original" — un agente con más permisos de los que necesita es una superficie de ataque más grande, la tuya o la de quien te ataque.
3. No asumas que "es solo IA" te exime del deber de reportar. Si tu negocio maneja datos de clientes y detectás actividad sospechosa relacionada con IA, la transparencia de Anthropic en este reporte —nombres en clave, indicadores de compromiso, cooperación con autoridades— es el estándar que ya está fijando la industria; no reportar un incidente ya no es la opción "más segura" legalmente.
4. El mismo enjambre de agentes que usa un atacante, podés usarlo para defenderte. "Agent swarms" no es una técnica exclusiva del crimen — dividir una tarea de seguridad (revisar logs, auditar permisos, monitorear accesos) entre subagentes es exactamente el tipo de arquitectura que ya se explica en la metodología de vibecoding con criterio de este canal.
---