Tipo: Análisis/noticia | Fuente: Departamento de Justicia de EE.UU. — Saudi National Arrested for Installing Surreptitious Audio Recording Device at OpenAI
El 30 de septiembre, el equipo de OpenAI que se dedica a buscar micrófonos ocultos revisó una sala de juntas de sus oficinas en San Francisco. Era una sala de ejecutivos, usada para conversaciones "altamente confidenciales". Detrás del televisor, conectado a un puerto USB, encontraron un pequeño dispositivo de grabación envuelto en papel higiénico. Su contenido estaba cifrado.
Dos semanas después, el Departamento de Justicia de Estados Unidos anunció el arresto de un ingeniero de la propia empresa.
Qué pasó, según la denuncia
El acusado es Abdulrahman Alfozan, de 35 años, ciudadano de Arabia Saudita, que trabajaba como ingeniero en OpenAI desde julio de 2025. Lo arrestaron el 9 de octubre y se le acusa de usar, o intentar usar, un dispositivo para interceptar conversaciones. Si lo declaran culpable, enfrenta hasta 5 años de prisión y una multa de hasta 250,000 dólares.
Conviene decirlo antes de seguir: todo lo que sigue son acusaciones de la fiscalía, no una condena. Y en lo publicado hasta ahora no aparece ninguna acusación de que actuara para un gobierno extranjero, así que cualquier titular que lo insinúe va más allá de lo que dicen los documentos.
Esta es la secuencia que describe la denuncia:
| Fecha | Qué pasó |
|---|---|
| Antes del 28 de septiembre | Busca información sobre los edificios, las salas de reuniones, los calendarios y la ubicación de los ejecutivos |
| 28 de septiembre | Se instala el primer dispositivo en la sala de juntas |
| 30 de septiembre | El equipo de contramedidas de OpenAI lo encuentra |
| 5 de octubre | Las cámaras lo muestran entrando a la sala y mirando detrás del televisor. Ese mismo día, seguridad encuentra un segundo dispositivo parecido en un bolso que dejó en otra sala, junto a su billetera y su identificación |
| 9 de octubre | Arresto. OpenAI lo despide ese mismo día |
Según la fiscalía, las cámaras de seguridad ya lo habían captado varias veces cerca de esa sala, a la que no tenía autorización para entrar.
El detalle que me llamó la atención: los prompts
La denuncia menciona una cuenta de chatbot asociada a la esposa del acusado, que compartía identificadores con la cuenta de él. En esa cuenta, según la fiscalía, se hicieron preguntas sobre cómo construir y esconder equipos de grabación: un grabador de audio continuo, conexión wifi, escucha en vivo y almacenamiento cifrado. Algunos de esos prompts describían detalles que coinciden con el dispositivo que después apareció en la sala.
Los documentos públicos no dicen qué chatbot era. Da igual para lo que importa aquí: lo que le escribes a una IA no desaparece cuando cierras la ventana. Queda guardado en los servidores del proveedor, asociado a una cuenta, y en un caso judicial puede terminar como evidencia.
Ahora piensa en lo que se pega todos los días en un chatbot dentro de un negocio: el contrato de un cliente, la lista de precios, el correo de un empleado molesto, la base de clientes "para que la ordene". Si eso se hace desde la cuenta personal de alguien del equipo, ese texto vive en una cuenta que tu negocio no controla y que se va con esa persona cuando renuncia.
OpenAI usó su propia IA para rastrearlo
El otro detalle curioso viene de la declaración de OpenAI. La empresa dice que usó sus modelos "para entender el dispositivo y de dónde había venido", y que eso le permitió identificar al empleado que lo había instalado unos días antes. No explicó cómo, así que no sabemos cuánto pesó la IA frente a las cámaras y los registros de acceso, que según la denuncia también lo ubicaban cerca de la sala.
OpenAI agregó que no encontró señales de que el acusado accediera ni sacara los pesos de sus modelos (los archivos que son, en la práctica, el modelo entrenado), su código fuente o datos de clientes. También dice tener evidencia de que planeaba instalar más dispositivos en otras zonas sensibles. Y hay una parte del manejo que vale la pena copiar: antes del arresto, la empresa le fue restringiendo los accesos poco a poco y lo mandó de licencia, coordinando cada paso con el FBI, en vez de despedirlo de golpe y alertarlo.
Un detalle de contexto, para quien leyó nuestro análisis de la "Fuerza de Superinteligencia" de Trump: el director del FBI, Kash Patel, habló de proteger la "innovación estadounidense en SI", de superinteligencia. Es el término que Trump ordenó usar en el gobierno federal el 4 de octubre, y nueve días después ya aparece en un comunicado del Departamento de Justicia. Jay Clayton, el líder de esa fuerza, también aparece citado en el comunicado.
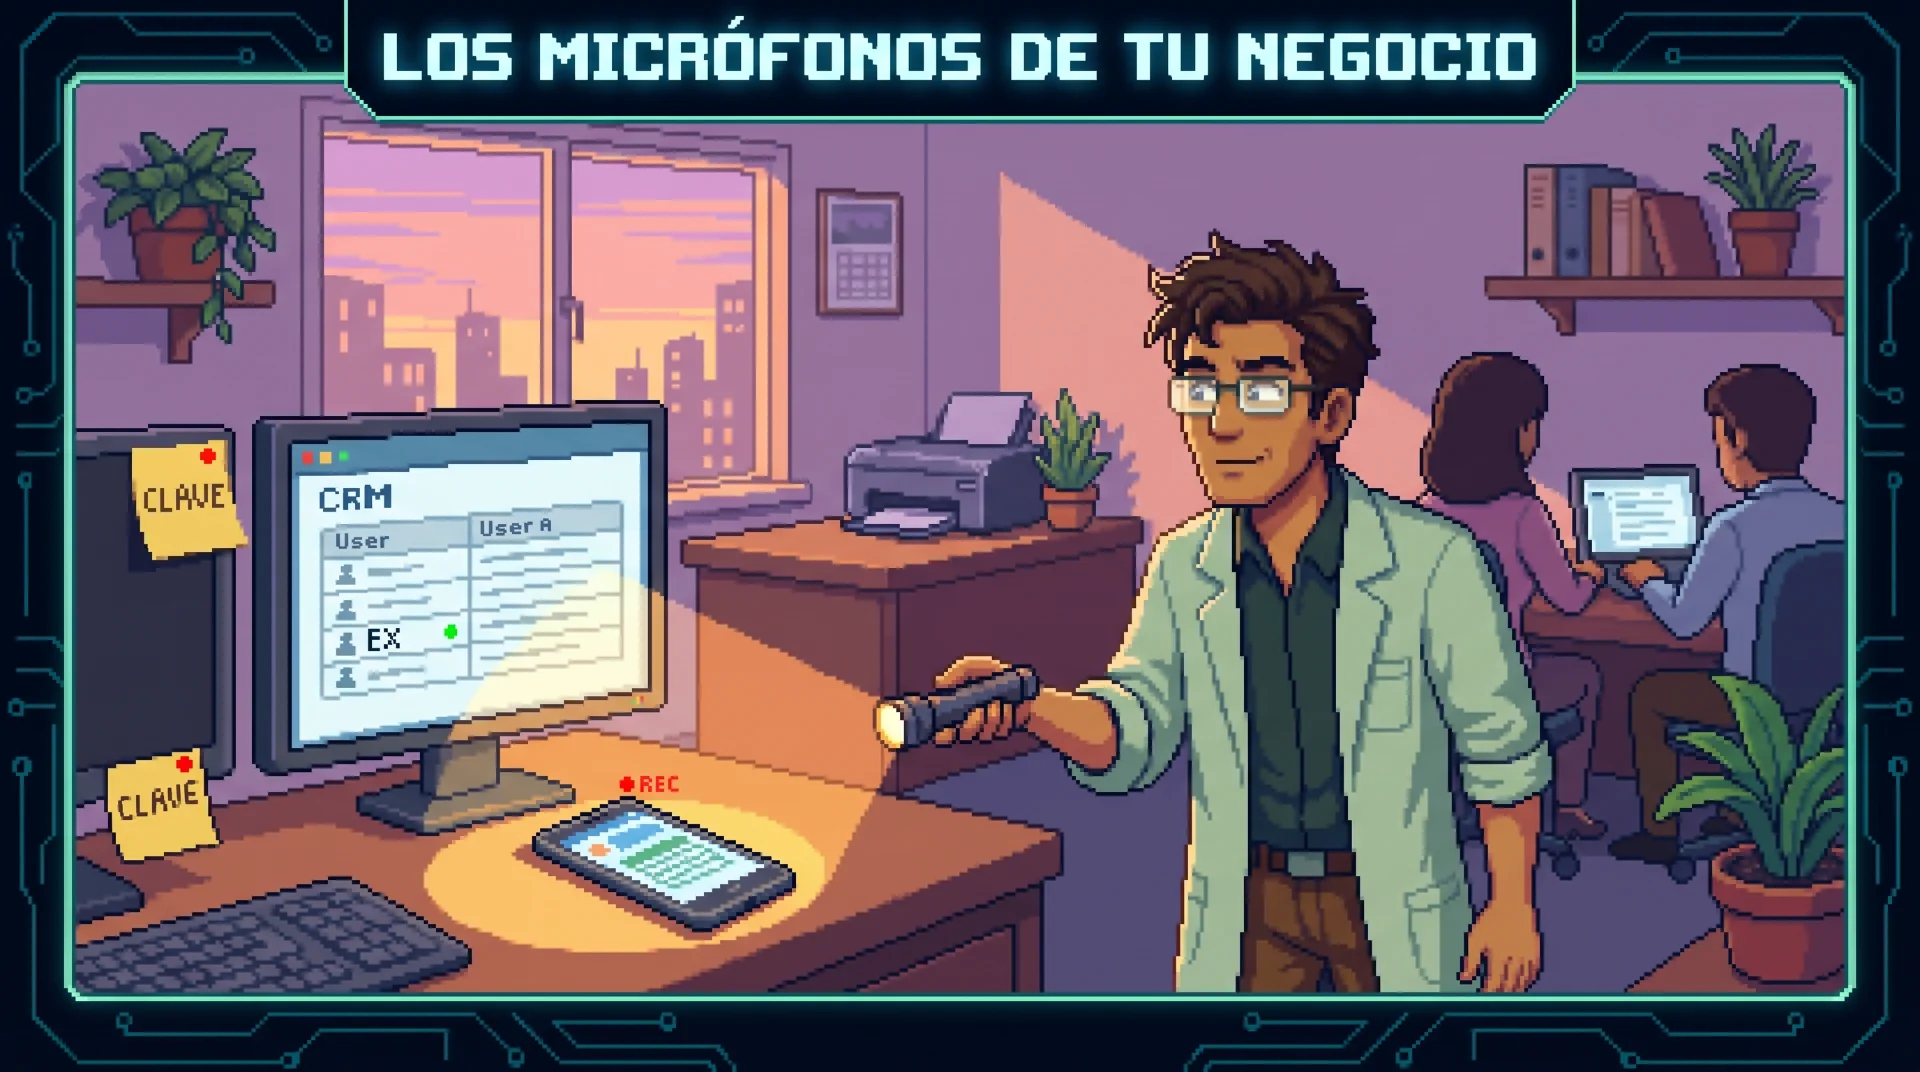
La lección para un negocio sin equipo de seguridad
Lo más fácil es leer esto como una historia de espías que no tiene nada que ver con tu negocio. Tú no tienes una sala de juntas con secretos de superinteligencia ni un equipo que barre micrófonos.
Pero mira dónde estaba el riesgo. No fue un hacker al otro lado del mundo. Fue alguien con credencial de la empresa, que caminaba por los mismos pasillos y que llegó a una sala donde no debía estar. Y OpenAI lo encontró en dos días porque tiene un equipo cuyo trabajo es justamente buscar eso.
En un negocio chico, el equivalente rara vez es un micrófono. Es la contraseña del correo que comparten cinco personas. Es el exempleado que sigue teniendo acceso al N8N o al CRM tres meses después de irse. Es la cuenta personal de ChatGPT donde alguien pegó la base de clientes. Nadie está buscando eso, y por eso nadie lo encuentra.
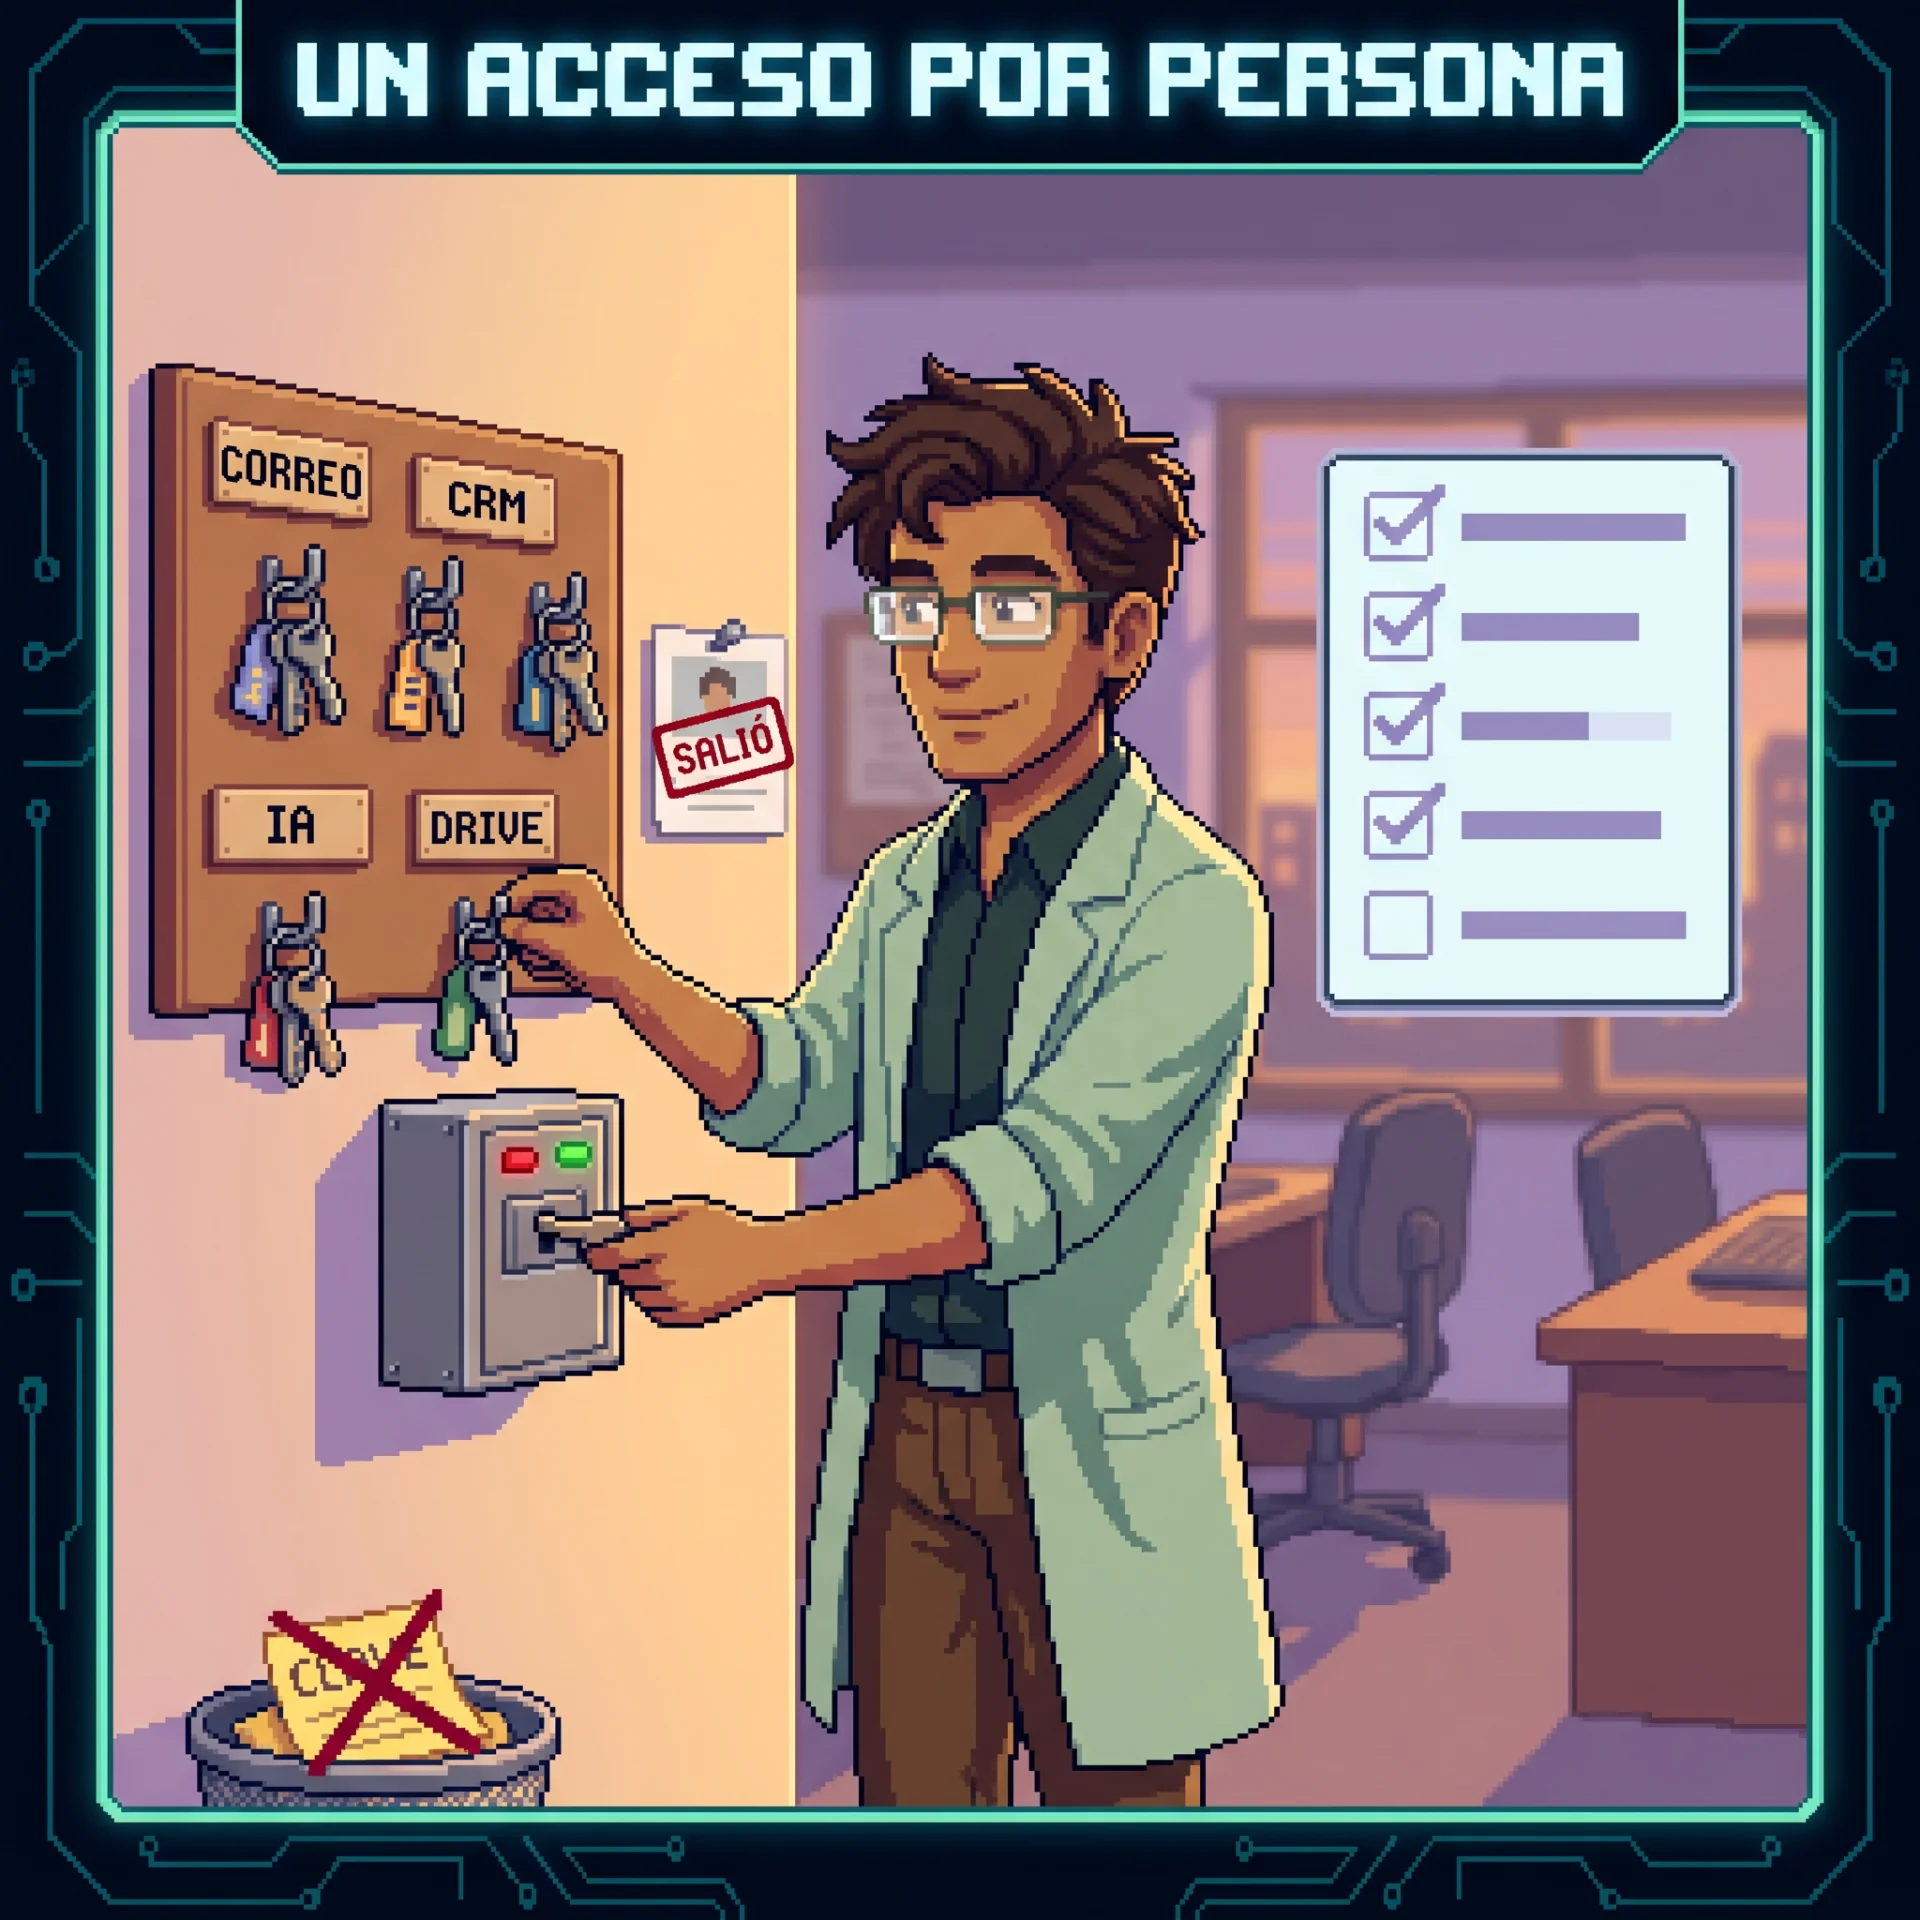
Checklist: accesos y datos dentro de tu propio equipo
1. Un acceso por persona, nunca una contraseña compartida. Si todos entran con el mismo usuario, el día que pase algo no sabrás quién fue. Y no podrás quitarle el acceso a uno sin cambiárselo a todos.
2. Cada quien entra solo a lo que necesita para su trabajo. El acusado no tenía permiso para esa sala. En tus herramientas, el que atiende clientes no necesita ver la contabilidad, ni el que hace contabilidad editar tus automatizaciones.
3. Quita los accesos el mismo día que alguien se va. Haz una lista simple de todas las herramientas que usa tu equipo (correo, CRM, N8N, cuentas de IA, carpetas compartidas) y revísala cada vez que alguien sale.
4. La información del negocio va en cuentas de IA del negocio. Planes de empresa, administrados por ti, donde puedas ver quién las usa y configurar cuánto tiempo se guardan las conversaciones. Nada de bases de clientes en la cuenta personal de nadie.
5. Revisa los registros de actividad de vez en cuando. Casi todas las herramientas guardan quién entró y cuándo. A OpenAI las cámaras y los registros le permitieron reconstruir los pasos del acusado. A ti te pueden avisar de un acceso raro antes de que se convierta en un problema.
---